Alertan por fallas de seguridad en una aplicación de videollamadas
Se encontraron vulnerabilidades que permitirían a un atacante robar información.
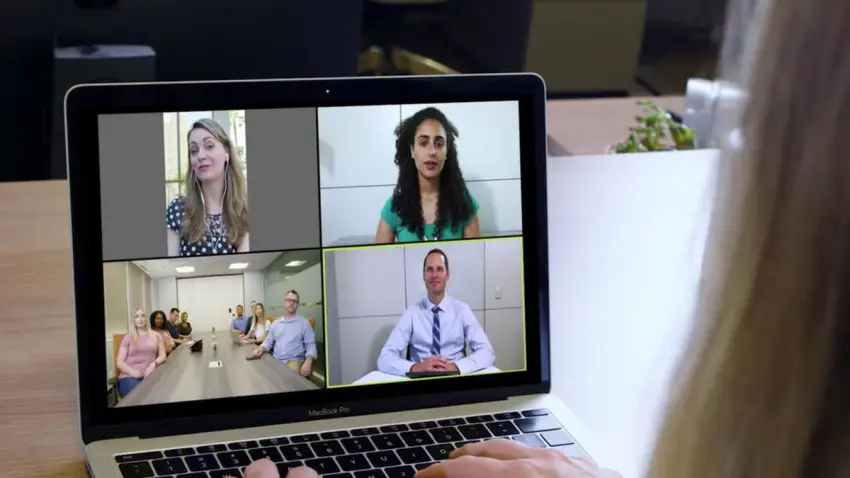
Por la cuarentena obligatoria a raíz del coronavirus, la aplicación de videollamadas Zoom tuvo un repentino éxito en las últimas semanas que hasta los docentes brindan clases virtuales y según informó la compañía, pasó de tener 10 millones de usuarios diarios a alcanzar un pico de 200 millones por día. Con la exposición la aplicación comenzó a estar más expuesta en términos de ciberseguridad y cada vez hay más atacantes dispuestos a encontrar formas de aprovecharse de los baches de seguridad. Eric Yuan, CEO de Zoom, publicó un comunicado donde menciona que, a raíz de todos estos incidentes, la compañía se compromete, durante los próximos 90 días, a dedicar "los recursos necesarios para identificar, abordar y solucionar los problemas de manera proactiva. También estamos comprometidos a ser transparentes en todo este proceso". En Windows, se descubrió que Zoom le permitiría a un atacante robar las credenciales de acceso de los usuarios que hacen clic en un enlace para unirse a una reunión. Al enviar un mensaje de chat, las URL que se envían se convierten en hipervínculos para que otros miembros puedan hacer clic allí y abran la página en su navegador para de ese modo unirse a la reunión. Para evitar este tipo de ataques, los investigadores de seguridad recomiendan establecer en la configuración de Windows la restricción del tráfico NTLM a servidores remotos. Par hacerlo hay que ir al menú de Configuración de Windows, luego ingresar en Ajustes locales/ Opciones de seguridad/ Seguridad de red y seleccionar la opción "denegar todos" en la restricción de NTLM a servidores remotos. También se identificaron agujeros de seguridad vinculados a macOS. En este sentido, se halló una vulnerabilidad de día cero en la cual se especifica que Zoom utiliza una técnica "sombría" para instalar la aplicación de Mac sin interacción del usuario. Un atacante local con privilegios de usuario de bajo nivel podría inyectar al instalador de Zoom código malicioso para obtener el nivel más alto de privilegios de usuario, es decir para ser usuario root. Esos privilegios significan que el atacante puede acceder al sistema operativo macOS, que generalmente está prohibido para la mayoría de los usuarios, lo cual facilitaría la ejecución de malware o spyware sin que el usuario lo note. Hay otro error también en la aplicación para MacOS, que explota una falla en cómo Zoom maneja la cámara web y el micrófono en MacOS. Zoom, como cualquier aplicación que necesita acceso a la cámara web y el micrófono, primero requiere el consentimiento del usuario. Un atacante podría inyectar código malicioso en Zoom para engañarlo y obtener acceso a la cámara web y al micrófono sin autorización del usuario. Cada llamada de Zoom tiene un número de identificación de entre 9 y 11 dígitos. Se trata de un número generado aleatoriamente y que los participantes utilizan para obtener acceso a una reunión. Se descubrió que estas identificaciones de reuniones son fáciles de adivinar e incluso se pueden obtener por fuerza bruta, lo cual permite a cualquiera entre a las reuniones. CUÁLES SON LAS FALLAS DE SEGURIDAD
Robo de credenciales
Instalación de malware
Hackeo de cámara y micrófono
Acceso sin permiso a reuniones privadas
Envío de información a terceros y otras formas de monitoreo